Google:Project Zero揭露的漏洞,96%可在90天修补完成
Google安全研究团队发现他们历年揭发的漏洞中,高达九成六都能在他们规定的3个月大限内完成修补,他们也认为期限规则能让厂商更积极处理自家产品漏洞
Google把极右翼部落格Zero Hedge踢出广告平台,理由是站方没管好网民的恶意留言
当出版商网站无法妥善处理网友的负面留言,也会违反Google的广告政策,导致内容网站无法再展示来自Google的广告
Project Zero调整漏洞揭露政策,漏洞细节一律通报后90天才公开
过去漏洞报告早修复就早揭露,而现在无论修复的时间,都只会在第90天才公布,以增加补丁部署时间
Google Project Zero揭露源自先前漏洞修补不完全的Windows零时差漏洞
Google Project Zero公布位于Windows 10的零时差漏洞CVE-2020-17008,是微软在6月对CVE-2020-0986修补不完全的遗毒
Google公布涉及IE与Edge的微软漏洞
Google安全研究团队ProjectZero揭露微软IE、Edge相关的漏洞,可能导致浏览器当掉,也可能造成远端程式攻击、接管装置。受影响的IE包含32及64位元版本,以及Edge浏览器。
拒绝展延修补宽限期,Google准时公布GitHub高风险漏洞
与GitHub官方对存在于Actions服务的漏洞修补方式无法达成共识,Project Zero成员决定不再给GitHub修补宽限期,自行揭露CVE-2020-15228漏洞细节
Google:去年1/4零时差漏洞来自修补不确实
Google Project Zero发现2020年的零时差漏洞中,有1/4源自厂商对先前漏洞修补不正确或不完整,导致旧漏洞持续威胁用户
Google Project Zero:苹果在iOS 14中部署了BlastDoor以捍卫iMessage的安全性
Google Project Zero研究人员公布iOS 14新安全机制BlastDoor,能遏止骇客借由iMessage的推播通知服务漏洞发动攻击
【打破传统企业内网预设安全思维,Zero Trust概念持续演进】网络安全架构新时代,用零信任面对现代资安威胁
零信任概念发展已久,这种提升企业网络安全的方式,已经成为全球企业都在重视的议题,近年更是成为国家都看重的资安战略,在2021年,这股风潮也吹向台湾
Google:有一专业级骇客组织在一年内至少开采了11个零时差漏洞
Google发现某个技术高超的骇客组织过去一年来,至少利用11个零时差漏洞发动攻击,受害者横跨Windows、Android用户以及iOS用户
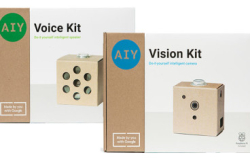
GoogleAIYKit出新版将陆续在全球发售
Google去年推出AIYVoiceKit和今年推出AIYVisionKit以打入STEM市场,可惜VisionKit一直只在美国售卖。最近,Google就公布将两个套件进行更新,并准备全向全球发售。